L’attacco che nella notte tra l’11 e il 12 ottobre 2026 ha colpito i banchi frigo di centinaia di supermercati francesi viene descritto come un caso rilevante di danno fisico causato da un accesso remoto OT non adeguatamente protetto. Secondo la ricostruzione riportata dalla fonte, i controller interessati erano in gran parte direttamente raggiungibili da Internet, spesso con vulnerabilità già documentate e in alcuni casi su prodotti ormai a fine vita. Le conclusioni tecniche definitive dell’ANSSI sulla vulnerabilità effettivamente sfruttata non risultano però ancora pubblicate.
Il punto tecnico centrale è la struttura dell’impianto. Nei supermercati il system manager coordina regolatori, cicli di sbrinamento, misure e allarmi, ed è normalmente accessibile via interfaccia web per la manutenzione. In base alle ricostruzioni citate, gli attaccanti avrebbero modificato i setpoint di sbrinamento fino a 50 °C e prolungato i cicli da una a otto ore, usando quindi una funzione prevista dal sistema ma portata fuori dalle condizioni normali di esercizio. Il risultato sarebbe stato la rottura della catena del freddo e la perdita della merce.
L’articolo richiama tre vulnerabilità documentate da Claroty Team82 sui Danfoss AK-SM 800A, corrette nel 2025, tra cui un bypass di autenticazione, una command injection e una falla che consente di alterare la configurazione del web server. Per i modelli più vecchi, come AK-SM 800 e AK-SC255/355, il tema diventa il fine supporto: i firmware non sono più aggiornati e la migrazione è raccomandata dal produttore. La catena d’attacco proposta resta una ricostruzione plausibile, non una conferma forense pubblica.
Il caso viene presentato come sistemico più che come episodio isolato di un singolo marchio. La combinazione di apparati OT legacy, manutenzione affidata a terzi, inventari incompleti e accessi remoti aperti per comodità crea una superficie d’attacco comune anche ad altri ambienti: logistica del freddo, agroalimentare, HVAC e building management. Un altro elemento evidenziato è l’assenza di limiti fisici indipendenti dal software e di una seconda linea di difesa separata dallo stesso controller che governa il processo.
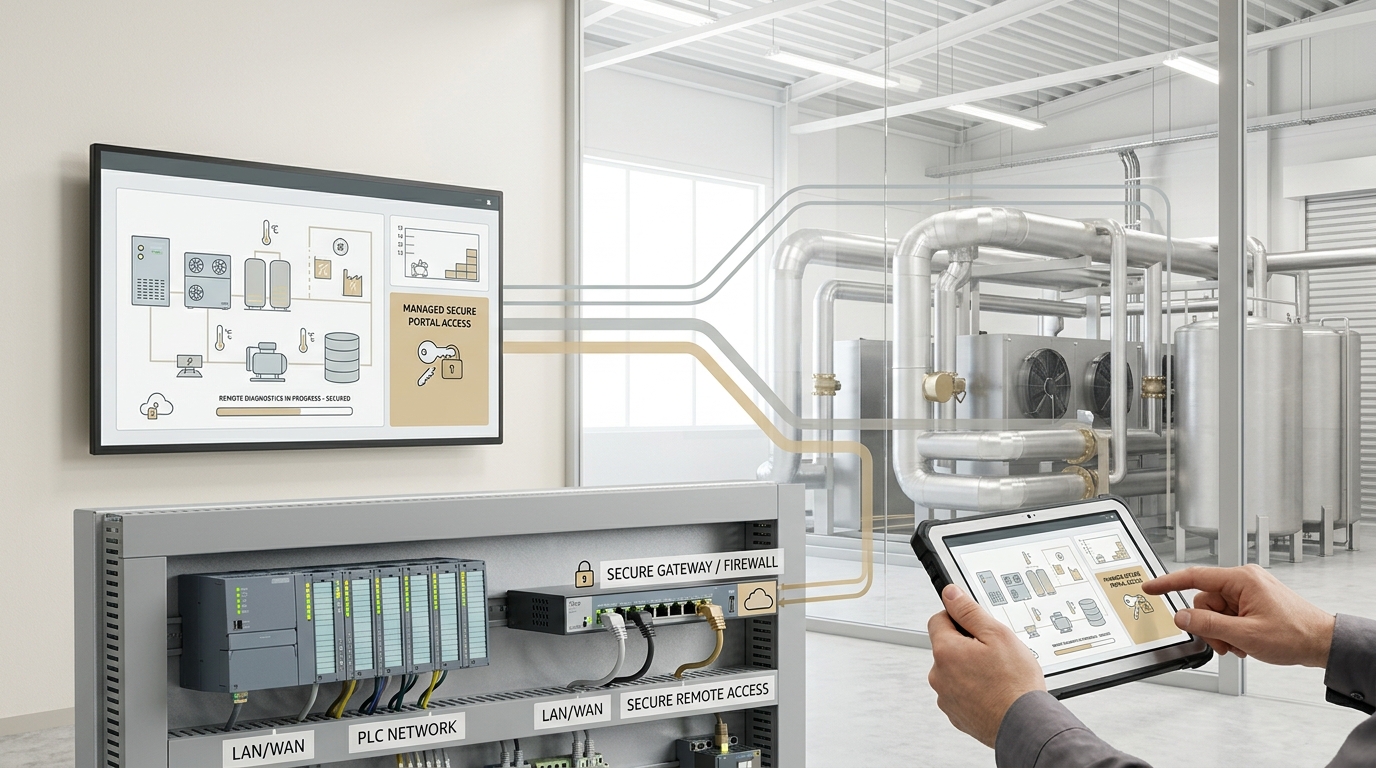
Per l’industria italiana la lettura riguarda soprattutto il percorso 4.0 e Transizione 5.0. La fonte osserva che l’interconnessione richiesta dagli incentivi riguarda l’interoperabilità e non implica l’esposizione su Internet; il rischio nasce piuttosto quando telemanutenzione, telediagnosi e controllo remoto vengono implementati con portali del costruttore, router industriali o aperture sul firewall senza una verifica formale delle misure di protezione. In questo contesto la legge 199/2025, operativa dal 2026 al 2028 secondo il testo citato, estende l’agevolabilità a firewall industriali, segmentazione conforme a IEC 62443, gateway di accesso e strumenti software per monitoraggio continuo e risposta automatizzata.
La lezione operativa è chiara: togliere l’esposizione diretta non compromette l’interconnessione con i sistemi di fabbrica, ma gli accessi remoti devono essere sostituiti con architetture governate, sessioni nominative, autenticazione multifattore e privilegi limitati. Per chi acquista o gestisce macchine e impianti connessi, la sicurezza dell’accesso OT non può essere lasciata come dettaglio di installazione o manutenzione.